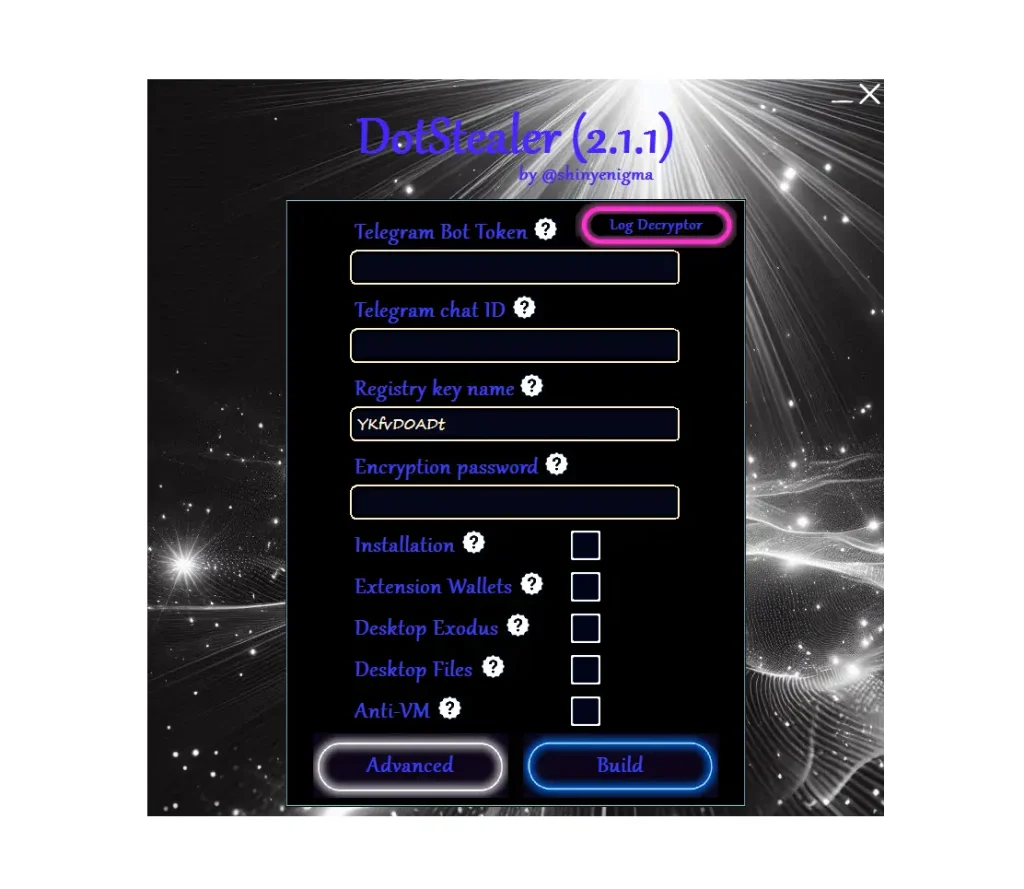
DotStealer 2.1
Dot Stealer : Analyse complète du malware spécialisé dans le vol d'informations
Dot Stealer est un malware de type Information Stealer conçu pour dérober des données sensibles présentes sur les ordinateurs Windows. Apparue sur les forums cybercriminels, cette menace cible aussi bien les particuliers que les entreprises en recherchant automatiquement des mots de passe, des cookies de session, des portefeuilles de cryptomonnaies, des données bancaires, des identifiants de navigateurs web et diverses informations confidentielles.
Grâce à ses nombreuses techniques d'évasion, Dot Stealer peut contourner certaines solutions de sécurité, établir une persistance sur le système compromis et exfiltrer les données vers des serveurs contrôlés par les attaquants. Les informations volées sont ensuite revendues sur des places de marché clandestines ou utilisées pour des campagnes de fraude, d'usurpation d'identité et de compromission de comptes.
Fonctionnement de Dot Stealer
Une fois exécuté, le malware réalise un inventaire complet de la machine infectée. Il collecte les informations système, le nom de l'utilisateur, la version de Windows, les logiciels installés et les navigateurs présents avant de lancer ses modules de collecte de données.
- Vol des mots de passe enregistrés dans les navigateurs.
- Extraction des cookies de connexion permettant de détourner des sessions.
- Collecte des historiques de navigation et des données d'autoremplissage.
- Recherche de portefeuilles de cryptomonnaies.
- Vol des identifiants FTP, VPN et clients de messagerie.
- Capture d'informations système et matérielles.
- Exfiltration des données vers une infrastructure de commande et contrôle (C2).
Quelles données sont ciblées ?
Dot Stealer recherche en priorité les informations ayant une forte valeur financière ou permettant une compromission rapide des comptes en ligne. Les navigateurs Chromium, Firefox ainsi que plusieurs applications populaires peuvent être ciblés afin de récupérer les identifiants enregistrés localement.
Comment se propage Dot Stealer ?
Les campagnes d'infection reposent généralement sur le phishing, les pièces jointes malveillantes, les logiciels piratés, les faux installateurs, les cracks, les générateurs de clés (keygens), les publicités malveillantes (Malvertising) ainsi que les téléchargements provenant de sites non fiables.
Symptômes d'une infection
- Activité réseau inhabituelle.
- Vol ou déconnexion de comptes en ligne.
- Connexion suspecte à des services cloud ou de messagerie.
- Désactivation de certaines protections de sécurité.
- Création de processus inconnus en arrière-plan.
- Consommation anormale des ressources système.
Comment supprimer Dot Stealer ?
En cas d'infection, il est recommandé d'isoler immédiatement l'ordinateur du réseau, d'effectuer une analyse complète avec une solution de sécurité reconnue, de modifier tous les mots de passe depuis un appareil sain et d'activer l'authentification multifacteur (MFA) sur les comptes sensibles. Une surveillance des comptes bancaires et des services en ligne est également conseillée afin de détecter toute activité frauduleuse.
Comment se protéger contre Dot Stealer ?
- Maintenir Windows et les logiciels à jour.
- Utiliser un antivirus avec protection en temps réel.
- Éviter les logiciels piratés et les cracks.
- Ne jamais ouvrir une pièce jointe provenant d'une source inconnue.
- Activer l'authentification à deux facteurs (2FA/MFA).
- Sauvegarder régulièrement les données importantes.
- Utiliser un gestionnaire de mots de passe.
Conclusion
Dot Stealer représente une menace sérieuse dans le paysage des cyberattaques modernes. Sa capacité à voler rapidement des informations sensibles, à contourner certaines protections et à compromettre plusieurs types de comptes en fait un malware particulièrement dangereux. Une stratégie combinant mises à jour régulières, bonnes pratiques de cybersécurité et solutions de protection avancées reste le meilleur moyen de limiter les risques d'infection.