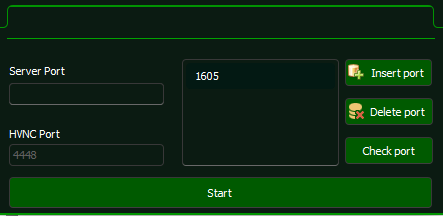
Venom Pro v6.0.9 Cracked
VenomRAT est un Remote Access Trojan (RAT) répandu dans divers environnements criminels. Il permet à un opérateur malveillant de prendre le contrôle d’un système compromis, de voler des informations ou d’exécuter des actions à distance.
Il est généralement diffusé via :
campagnes de phishing, exécutables piégés, packers malveillants, plateformes de cybercriminalité.
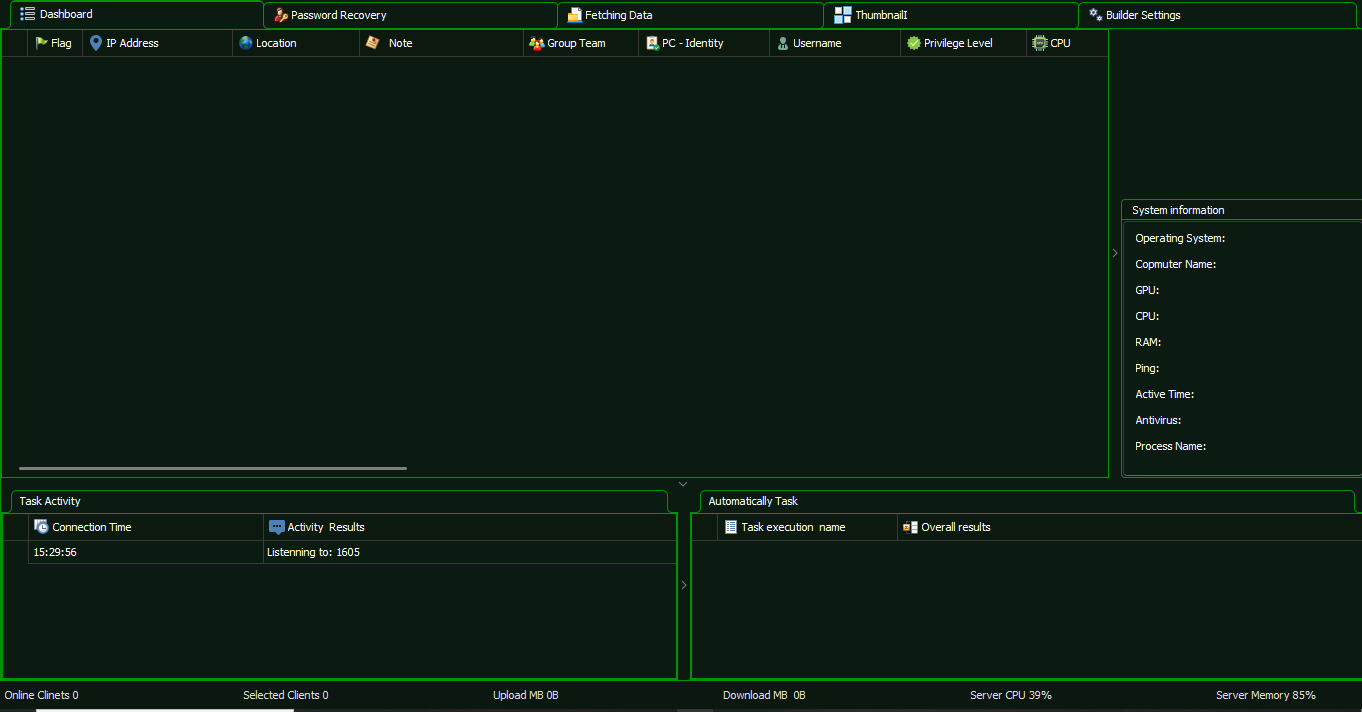
L’objectif de ce malware reste principalement l’espionnage, le vol d’informations et la prise de contrôle persistante des machines infectées.
Les variantes récentes observées présentent plusieurs évolutions conçues pour rendre l’analyse plus difficile et étendre les capacités de vol de données.
2.1. Nouvelles techniques d’obfuscation
La version “Pro” utilise des méthodes d’obfuscation plus sophistiquées destinées à compliquer le travail des analystes et à éviter la détection par les solutions de sécurité :
Obfuscation plus profonde du code .NET, rendant l’ingénierie inverse plus complexe. Chaînes de caractères dynamiques et encryptées, décodées uniquement en mémoire. Mécanismes anti-debug et anti-sandbox améliorés, permettant de se désactiver ou de modifier son comportement dans un environnement d’analyse.
Ces techniques ont pour but de retarder l’analyse et d’augmenter les chances d’évasion face aux antivirus.
2.2. Intégration d’un voleur de crypto-monnaies
La nouveauté majeure de cette version est l’ajout d’un crypto-stealer, permettant au malware d’intercepter et d’exfiltrer des données liées aux portefeuilles ou services crypto.
Les capacités observées incluent notamment :
extraction d’informations de portefeuilles de bureau courants, récupération de phrases mnémoniques, clés privées ou fichiers de configuration, surveillance du presse-papiers pour substituer les adresses crypto copiées, exfiltration automatisée vers le serveur de commande et de contrôle. Cette fonctionnalité place désormais VenomRAT dans la catégorie des malwares hybrides, combinant contrôle à distance et vol financier.
3. Impacts et risques
Les systèmes compromis par cette variante peuvent faire face à :
perte financière (crypto-actifs), vol de données sensibles, compromission complète du poste (clavier, webcam, fichiers, mots de passe), propagation latérale dans l’environnement réseau.
Conclusion
La variante “Pro” de VenomRAT marque une évolution notable du malware, tant par ses capacités techniques accrues que par son orientation plus fortement tournée vers le vol d’actifs financiers. L’ajout de nouvelles techniques d’obfuscation renforce sa capacité à échapper aux analyses et aux outils de sécurité, tandis que l’intégration d’un module de crypto-stealing élargit significativement son potentiel d’impact. Ces évolutions confirment que VenomRAT demeure une menace active et adaptable, exploitée dans des campagnes malveillantes toujours plus sophistiquées. Dans ce contexte, il est essentiel de maintenir une veille cybersécurité continue, d’adopter des mesures de protection renforcées et de sensibiliser les utilisateurs pour réduire les risques d’infection et limiter les dommages potentiels.
Télécharger 1 Télécharger 2 Télécharger 3